

视频图像信息系统连接着城市治理的“神经末梢”,也关系着每个人的隐私与信息安全。2025年1月13日,《公共安全视频图像信息系统管理条例》(以下简称《条例》)公布,并自2025年4月1日起施行。《条例》围绕系统建设、运行、使用和监督管理划出清晰边界,推动公共安全视频系统从“建起来、用起来”进一步走向“管得住、用得好、更安全”。
|
核心提示 建设有标准、运行有制度、使用有边界、存储有期限、责任可追溯——这是公共安全视频图像信息系统规范管理的重要方向。 |
图1 《公共安全视频图像信息系统管理条例》发布页面(来源:中国政府网)
《条例》把网络安全、数据安全和个人信息保护贯穿于公共安全视频系统的建设、运行、使用和维护全过程,既强调技术防护,也突出制度约束。
• 管理单位应完善防攻击、防入侵、防病毒、防篡改、防泄露等安全技术措施,定期维护设备设施,确保视频图像信息原始、完整。(第15条)
• 相关产品和服务应符合国家标准的强制性要求,产品、服务提供者不得设置恶意程序。(第12条)
• 电信业务经营者应加强传输安全管理,保障网络安全稳定运行,维护数据的完整性、保密性和可用性。(第18条)
• 管理单位应采取授权管理、访问控制等措施,严格规范内部人员对视频图像信息的查阅和处理。(第16条)
• 公共视频图像信息应保存不少于30日;保存满30日后,已经实现处理目的的,应当予以删除。(第17条)
• 参与设计、施工、检验、验收和维护的单位及人员,应对接触到的信息和档案资料严格保密,不得擅自留存、加工、泄露或者向他人提供。(第19条)
• 依法公开传播视频图像时,应对人脸、机动车号牌等敏感个人信息,以及有关单位名称、营业执照等信息采取严格保护措施。(第22条)
• 任何个人都不得将获悉的、涉及公共安全、个人隐私和个人信息的视频图像信息非法对外提供或者公开传播。(第21条)
• 涉及个人隐私的公共场所或内部场所,禁止安装图像采集设备。(第8条)
规范管理不是某一个环节的“单兵作战”,而是监管部门、管理单位、服务机构、网络运营主体和使用人员共同参与的责任体系。
• 公安部门:承担公共安全视频系统建设、使用的指导和监督管理职责。
• 系统管理单位:对系统全生命周期负主要管理责任,建立制度、落实防护、规范使用。
• 产品和服务提供者:提供符合要求的产品与服务,守住质量和安全关口。
• 电信业务经营者:强化传输环节安全管理,保障网络和数据安全。
• 系统使用人员:依规查阅、处理和使用信息,履行保密义务。
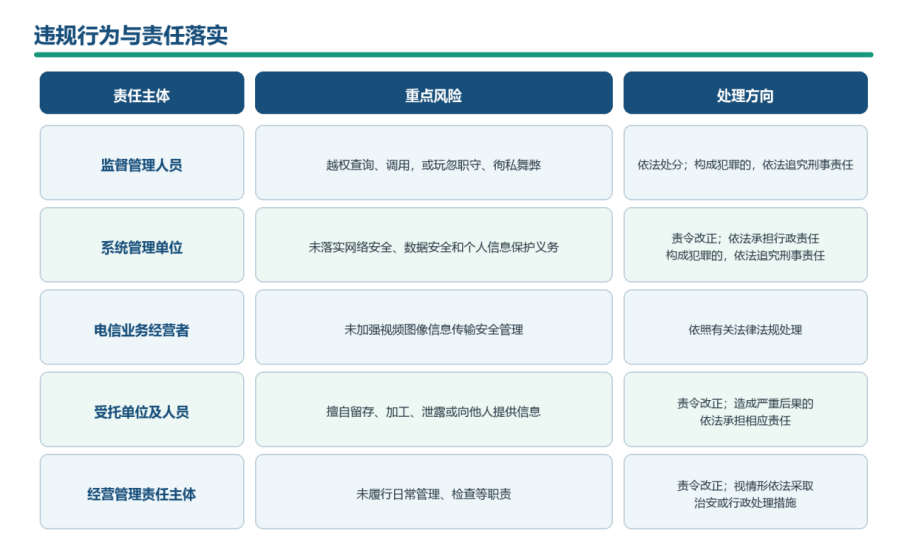
图2 违规行为、责任主体与处理方向
|
责任意识 一套系统背后对应一条完整责任链。制度不到位、权限不清晰、使用不规范,都可能转化为现实安全风险。 |
《条例》坚持公共安全需要与个人权益保护并重,对重点建设区域和禁止安装场所作出明确安排。
• 城乡主要路段、行政区域道路边界、桥梁、隧道、地下通道、广场以及治安保卫重点单位周边等公共场所。
• 出境入境口岸(通道)、机场、港口客运站、铁路客运站、汽车客运站、城市轨道交通站等交通枢纽。
• 商贸中心、会展中心、旅游景区、文化体育娱乐场所、教育和医疗机构、政务服务大厅、公园、公共停车场等人员聚集场所。
• 客运列车、营运载客汽车、城市轨道交通车辆、客运船舶等大中型公共交通工具,以及高速公路、普通国省干线服务区。
视频采集并非“越多越好”。对于涉及个人隐私的公共场所或内部场所,应严格执行禁止安装要求,防止技术使用越界。
• 围绕系统联网、视频信息采集、密码应用和安全防护等要求,选用符合国家强制性标准的产品和服务。
• 可参考GB/T 28181、GA/T 1400系列、GB/T 39786—2021、GB 37300—2018等相关标准开展建设和管理。
• 建立系统运行安全管理制度,定期开展设备维护、风险排查和安全检查。
• 完善访问控制、身份认证、恶意攻击防护和异常行为监测,保障系统连续、稳定、安全运行。
• 按照岗位和职责配置权限,严格控制查阅、复制、下载、共享和对外提供。
• 强化操作记录、使用审计和责任追踪,让信息调用有依据、处理过程可核验。
• 依法落实不少于30日的保存要求;达到保存期限且已经实现处理目的的,及时删除。
• 公开传播前,对人脸、机动车号牌等敏感信息采取遮挡、模糊化等严格保护措施。
制度明确边界,技术保障落地。各责任主体可结合实际,构建覆盖采集、传输、使用和存储全过程的安全能力。
• 采集端:加强前端设备身份认证和访问控制,探索敏感区域识别、隐私预处理等能力。
• 传输端:采用端到端加密、国密算法加密通道和动态密钥管理,降低传输泄露风险。
• 使用端:落实基于角色的权限管理、多因素认证、临时授权、使用审计和水印溯源。
• 存储端:实施加密存储、介质安全管理、完整性校验、篡改检测和生命周期管理。
《条例》的施行,标志着公共安全视频图像信息系统管理进一步迈向规范化、法治化。对管理单位而言,要把责任写进制度、把制度落实到岗位;对从业人员而言,要把合规要求融入每一次查阅、处理和传播;对社会公众而言,也应自觉保护视频图像中的个人隐私和个人信息。
• 摸清系统、设备、账号和数据底数,明确管理责任人。
• 完善建设运行、权限审批、信息使用、保密和安全检查制度。
• 定期排查弱口令、越权访问、违规留存和非法传播等风险。
• 规范保存、删除和公开脱敏流程,落实数据全生命周期管理。
• 加强从业人员培训和应急演练,让安全要求真正落实到岗、落实到人。
|
共同行动 以规范建设提升公共安全保障能力,以严格管理守护个人信息权益。让每一处设备安装得合规、每一次信息使用有边界、每一个责任环节可追溯。 |
公共安全视频系统覆盖采集、传输、存储、调阅、分发和显示等多个环节。面对设备接入不可信、传输过程被窃听、存储数据遭篡改、越权调阅以及违规传播等风险,可以结合国家密码应用要求,将身份认证、数据加密、数字签名、完整性校验和水印溯源等能力融入系统全生命周期。
相关建设应坚持需求导向、统筹规划、安全可靠和开放兼容,优先采用符合国家标准及密码应用要求的技术方案,避免把密码能力简单理解为单一产品部署,而应形成覆盖制度、技术、运维和审计的综合防护体系。
图3 密码技术支撑公共安全视频系统全流程保护
密码应用可以围绕“可信接入、安全传输、加密存储、授权使用、安全分发”五个环节进行部署,并通过统一身份、统一密钥、统一策略和统一审计实现协同管理。
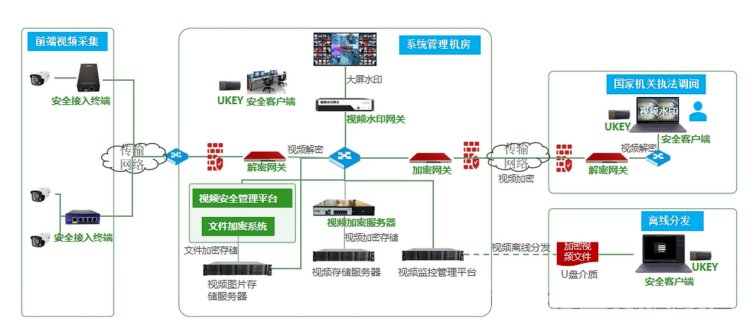
图4 公共安全视频系统密码应用总体架构
• 采集侧验证设备身份和数据来源,防止非法设备接入和伪造视频混入。
• 传输侧通过认证和加密保护信令与视频流,降低窃听、篡改和冒用风险。
• 存储侧对敏感视频实施加密保存和完整性校验,强化介质访问控制。
• 使用侧落实人员身份认证、最小权限、审计留痕和动态水印。
• 分发侧对离线文件实施加密和策略控制,约束播放人员、时间、次数和设备。
前端设备是视频数据进入系统的第一道关口。采集和传输阶段应重点保障设备可信、图像真实完整以及网络传输安全。
• 安全需求:保护原始图像完整性,防止非法设备接入,并对人脸、机动车号牌等敏感信息采取严格保护措施。
• 实施要点:加强前端设备访问控制和身份认证,结合信令认证、数字签名与端到端加密,避免视频流在传输过程中被窃听或篡改。
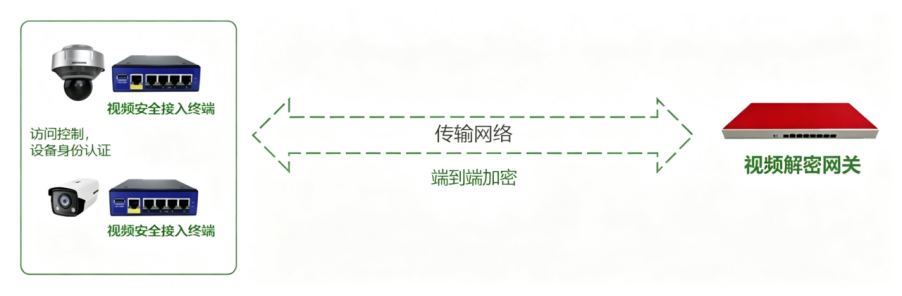
图5 图像采集与传输安全流程
视频数据进入存储环节后,应同时关注机密性、完整性和介质访问安全。对敏感视频实施加密保存,可以降低存储设备丢失、复制或越权访问带来的泄露风险。
• 安全需求:防止视频数据被非法读取、复制、篡改或泄露,确保原始信息完整。
• 实施要点:采用符合要求的密码算法实施加密存储和完整性校验,发现异常修改时及时告警,并对存储介质和管理账号实施严格访问控制。
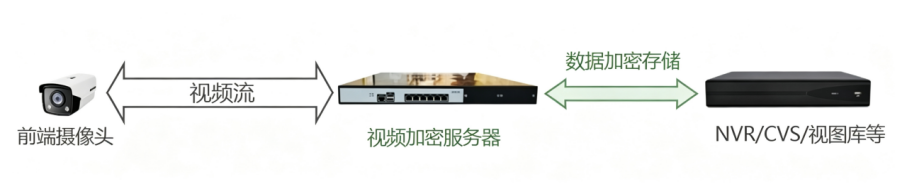
图6 视频加密存储与异常检测流程
视频调阅既要验证“谁在使用”,也要限制“能够看到什么”。管理单位应根据岗位职责配置权限,并对远程或跨网络调阅建立安全通道。
• 安全需求:防止账号冒用、越权访问和调阅过程中的数据泄露。
• 实施要点:通过人员与平台双向身份认证确认双方身份,建立加密连接,并结合授权审批、访问控制和操作审计规范查阅行为。
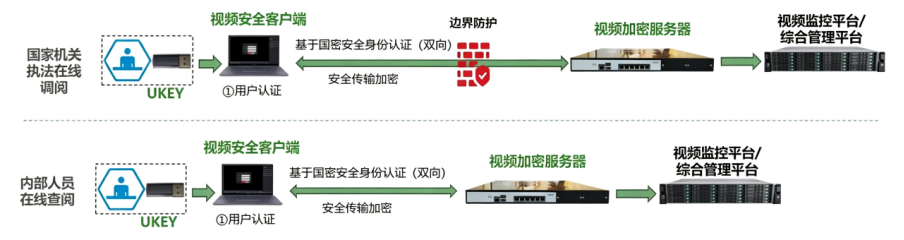
图7 身份认证与加密调阅流程
当视频需要离线提供或跨部门流转时,仅对文件加密还不够,还应同步设置使用策略,避免视频在脱离原系统后被无限复制和长期使用。
• 安全需求:确保视频文件只向有权限的对象提供,不得超出法定职责所必需的范围和限度。
• 实施要点:对导出视频加密并叠加追踪标识,通过身份凭证或策略密钥控制播放人员、时间、次数和设备,实现受控使用。
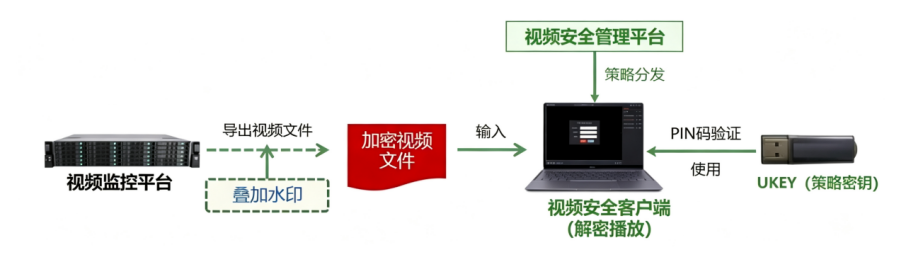
图8 基于策略的视频安全分发流程
视频在电脑端播放时,截屏、录屏、外部拍摄和二次传播是常见泄露路径。需要把身份、权限和追踪标识绑定到具体使用过程。
• 安全需求:防止视频图像信息被滥用、非法对外提供或者公开传播。
• 实施要点:在身份认证基础上叠加显示或隐式水印,标识人员、时间和终端等信息;结合截屏、录屏限制和异常操作阻断,提升事后溯源能力。
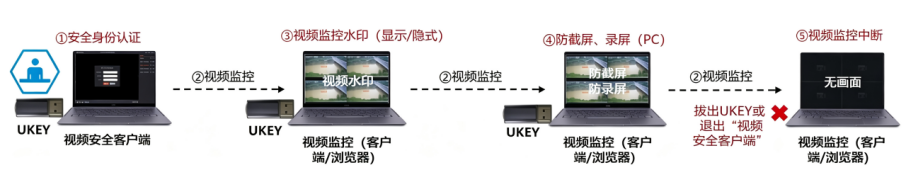
图9 PC端水印、防截录与溯源流程
指挥中心、值班室等场所的大屏画面可能被现场拍摄。通过统一水印处理,可以在不影响正常观看的前提下保留责任标识。
• 安全需求:降低手机拍摄、录像造成的视频泄露风险,并满足事后追踪需要。
• 实施要点:在显示输出链路中动态叠加可见或隐式水印,确保多屏显示使用一致的保护策略,并将水印信息与具体人员、时间和场所关联。
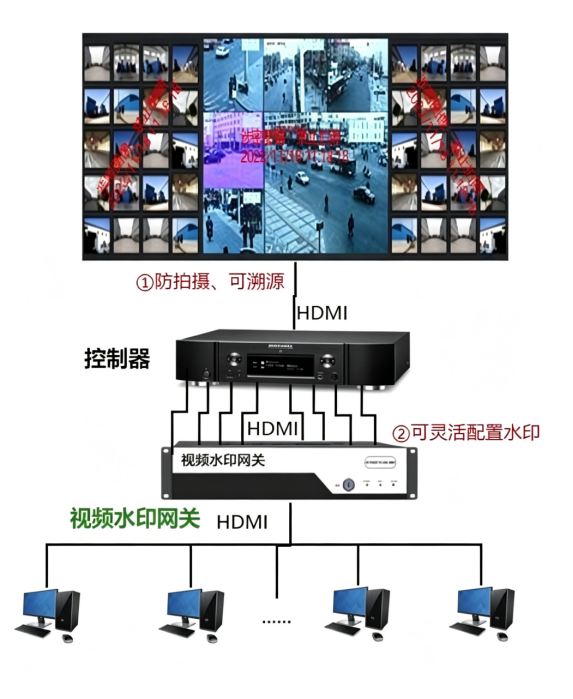
图10 大屏显示水印保护流程
|
落地提示 密码应用方案应与业务流程、权限体系和运维制度同步设计。实施前梳理数据流向和风险边界,实施中做好密钥、证书与策略管理,运行后持续开展安全检查、审计和应急演练。 |
说明:本文为宣传解读材料,具体规定以《公共安全视频图像信息系统管理条例》原文及主管部门解释为准。

