

2025年1月1日,发改委《电力监控系统安全防护规定》14号令正式废止,27号令正式施行。
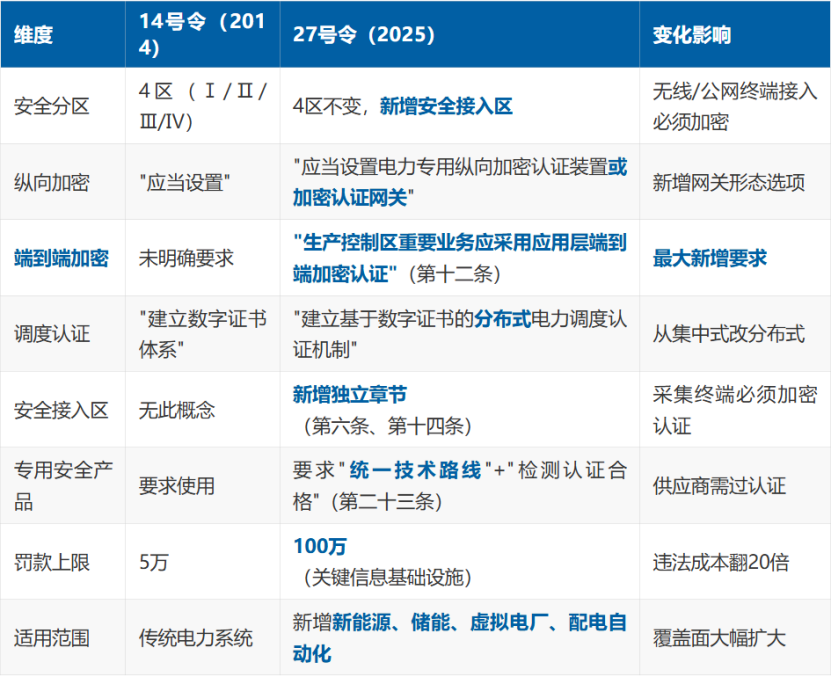
变化1:端到端加密是新刚需。 14号令时代,纵向加密装置在边界做IP层加密就够了。27号令第十二条明确要求"应用层端到端加密认证"——意味着从调度中心到变电站的业务数据,不能只在网络层加密,应用层也要加密。
变化2:安全接入区是新增的合规项。 14号令没有安全接入区的概念。27号令第六条和第十四条要求:通过非专用网络(4G/5G/公网)接入的终端,必须经过安全接入区,通信代理模块与终端之间必须加密认证。
变化3:新能源/储能/虚拟电厂纳入监管。 27号令第三十六条明确将"新能源发电监控、分布式电源监控、储能电站监控、虚拟电厂监控"纳入电力监控系统范围。这些新建系统的加密合规是空白。
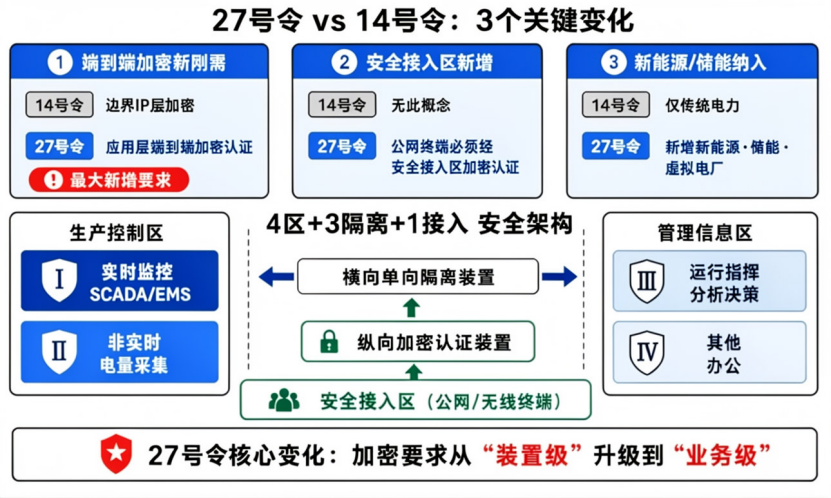
结语:相对于14号令,27号令的颁布和施行,对电力监控系统的密码应用改造而言,无论是从影响范围还是从整改要求上来看,27号令的施行,对电力监控系统的商密改造要求都提升到了一个新的高度。
27号令的核心安全原则依然是:“安全分区、网络专用、横向隔离、纵向认证”。
其中,3道隔离 + 1个接入区,每道都需要加密能力:
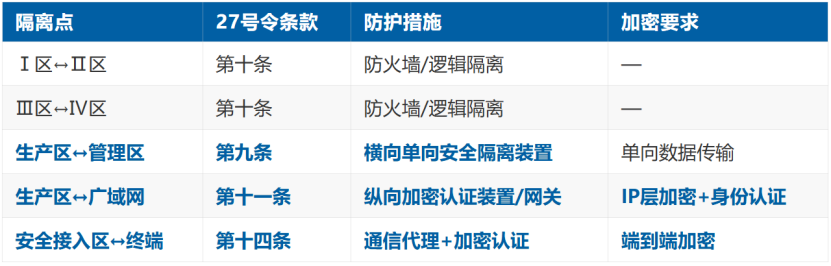
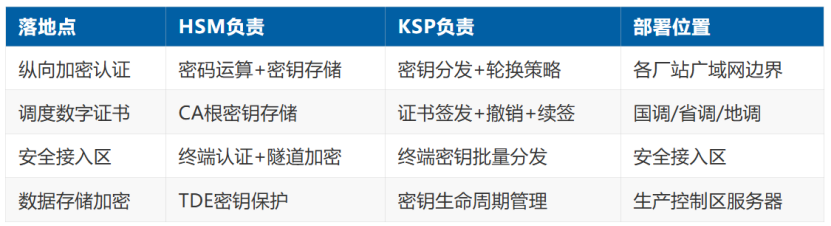
27号令里跟加密直接相关的条款有4条,每条对应一个落地场景:
落地点1:纵向加密认证装置(第十一条)
要求: 生产控制区与电力监控专用网络广域网之间的联接处,应当设置电力专用纵向加密认证装置或者加密认证网关。
解决方案: 调度数据网是电力系统的"神经网",各级调度中心、变电站、发电厂通过调度数据网互联。纵向加密装置部署在每个接入节点的广域网边界,对穿越广域网的数据流进行加密和认证。
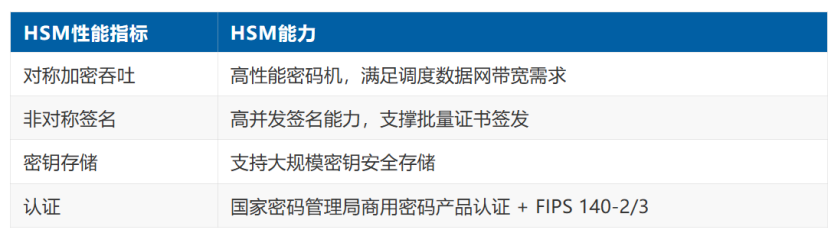
其中,纵向加密认证装置的核心是密码运算——密钥存储、加解密、签名验签。这些密码运算必须由经过国密认证的HSM(服务器密码机,下同)完成,不能用软件实现。
落地点2:电力调度数字证书体系(第十二条)
要求: 电力调度机构应当建立基于数字证书等技术的分布式电力调度认证机制。
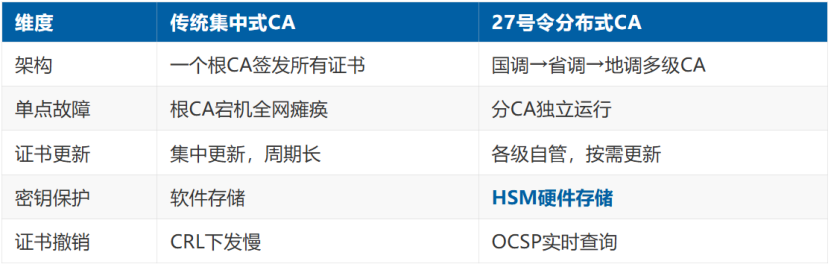
解决方案: 调度中心、变电站、发电厂的各类设备都需要数字证书来证明身份。27号令强调"分布式"——不再是所有证书都由一个根CA签发,而是各级调度机构建立分CA,形成层次化信任体系。
其中,分布式CA的根密钥和工作密钥必须由KSP(密钥管理系统,下同)统一管理,各级CA的密钥在本地HSM中生成、存储,永不导出。KSP负责密钥的全生命周期:生成→分发→轮换→归档→销毁。KSP内置CA证书签发组件,支持SM2/RSA双算法、OCSP实时证书状态查询、多级CA架构和证书自动续签。
落地点3:安全接入区端到端加密(第六条、第十四条)
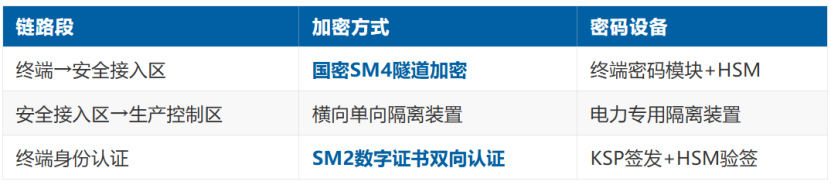
要求: 通过非电力监控专用网络通信的终端,应当设立安全接入区;安全接入区内的通信代理模块与终端之间的通信应当采用加密认证措施。
解决方案: 配电自动化终端、分布式光伏监控、储能电站监控这些设备,很多通过4G/5G/公网接入。这些终端不能直接连生产控制区,必须先经过安全接入区。
落地点4:生产控制区数据存储加密(等保叠加要求)
要求: 27号令第三条明确要求"落实国家网络安全等级保护制度"。电力监控系统通常定级为等保三级甚至四级,等保G1-15要求"重要数据存储保密性"。
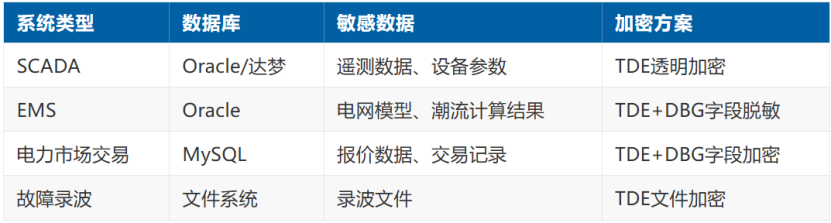
解决方案: SCADA系统、EMS系统数据库里存储着电网拓扑、调度指令、设备参数等敏感数据。这些数据必须加密存储,且DBA不能直接看到明文。
结语: 27号令电力监控系统密评改造,落实四大关键落地点是重中之重。
4个加密落地点,不需要4套系统。光电安辰HSM+KSP组合方案,1套平台方案覆盖全部场景:
某省级电网公司已部署KSP密钥管理平台,结合国密SM2 UKey与Web前端密码中间件实现敏感字段加密传输,适配信创环境(麒麟OS+飞腾CPU)。
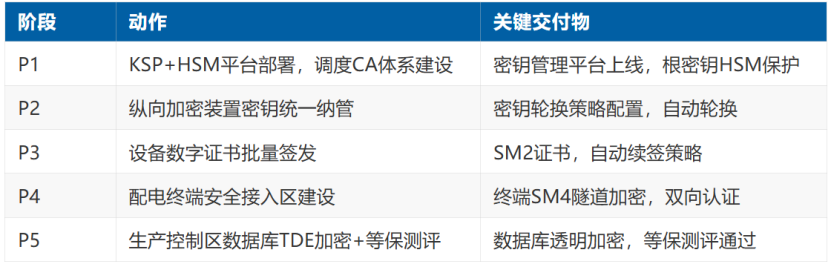
对于27号令加密合规整改,典型的密改落地路径分为5个阶段:
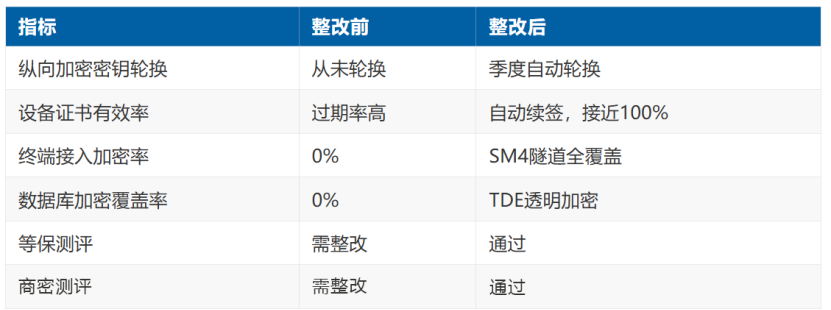
整改效果(典型场景):
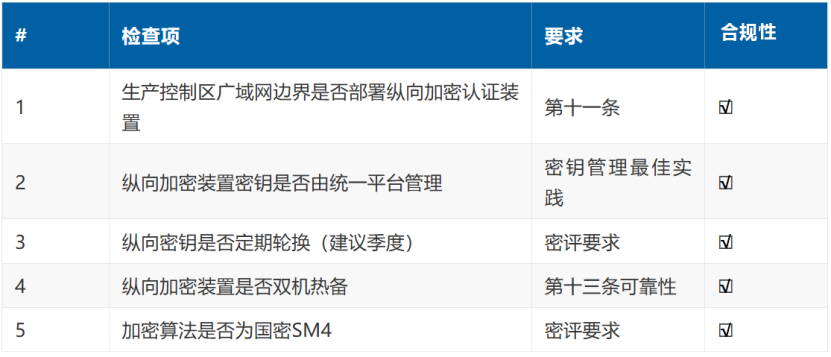
纵向加密认证(5项)
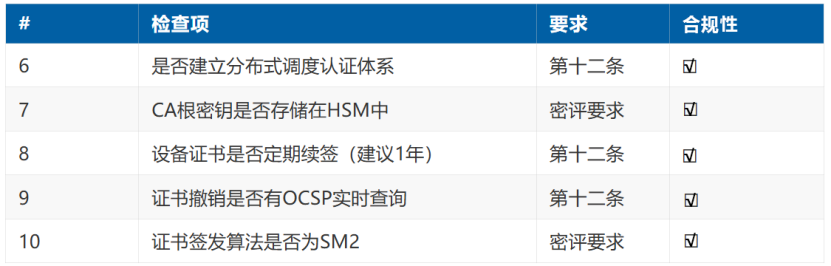
调度数字证书(5项)
安全接入区(4项)
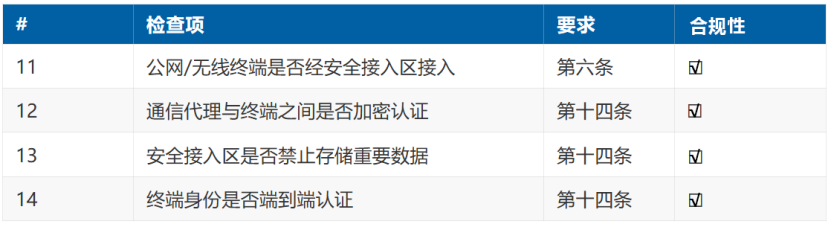
数据存储加密(4项)
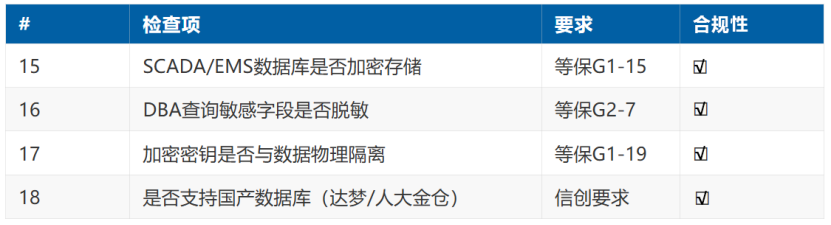
管理与应急(2项)
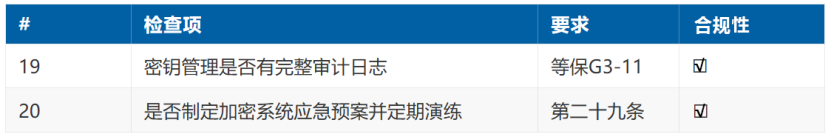
最终整改结果: 27号令密评合规基本达标。
结语: 27号令从2025年1月1日生效,到现在已经一年半。国家能源局派出机构的检查已经启动,罚款上限从5万涨到了100万——这不是"要不要整改"的问题,是"还能拖多久"的问题。
电力行业的安全合规有一个特点:标准高、检查严、出事大。一次电网安全事件的影响远超数据泄露——它直接关系到国计民生。27号令把加密要求从"装置级"提升到"业务级",进一步凸显了电力监控系统密评改造的高标准和严要求,以及电力监控系统密评改造的重要性和紧迫性。光电安辰提供全套的电力监控系统密评改造解决方案,为电力监控系统的安全运行保驾护航。

